
По данным The New York Times, Министерство государственной безопасности КНР вербовало исполнительного директора Megaspeed Элис Хуанг для сбора разведданных о чипах Nvidia. Целями шпионажа были генеральный директор Nvidia Дженсен Хуанг и информация о передовых американских ИИ-чипах. Отмечается, что Элис Хуанг имеет связи с топ-менеджерами Gigabyte и других компаний отрасли.

Раскрыта критическая уязвимость CVE-2026-97631 в эталонной реализации UEFI TianoCore EDK II, применяемой в большинстве серверных материнских плат. Проблема связана с переполнением буфера в драйвере PXE UefiPxeBcDxe при обработке ICMP-пакетов во время сетевой загрузки. Злоумышленник может выполнить произвольный код с привилегиями UEFI без аутентификации, что позволяет обойти Secure Boot и внедрить вредоносные компоненты на этапе загрузки.

Хакеры атаковали инфраструктуру Sega Fave, выведя из строя сервисы ALL.Net и Aime. Это привело к остановке сетевых функций и учетных записей на аркадных автоматах по всей стране, включая проекты конкурентов, таких как Bandai Namco. Спустя пять дней после инцидента сервисы не восстановлены, сроки возвращения к нормальной работе неизвестны.

Компания SonicWall выпустила обновления SonicOS для исправления семи уязвимостей, включая критическую ошибку CVE-2026-19868 с оценкой CVSS 7.1. Уязвимость позволяет злоумышленникам с валидными учетными данными обходить аутентификацию SAML и принудительную многофакторную аутентификацию (MFA) в сервисах SSL-VPN. Производитель подтвердил факт эксплуатации этой ошибки в реальных атаках и настоятельно рекомендует клиентам немедленно установить последние обновления безопасности.

Компания Truffle Security обнаружила 1,4 млн действующих API-ключей и токенов в открытом доступе. Исследование показало, что 81% владельцев не отключают утёкшие доступы даже после предупреждений. Для решения проблемы запущена бесплатная программа отзыва ключей.

Специалисты WithSecure обнаружили бэкдор Phexia, крадущий пароли и данные браузеров в macOS. Заражение происходит через схему ClickFix, когда пользователь вводит команду в терминал. Для связи с операторами вредоносная программа использует смарт-контракты Polygon, что позволяет менять серверы без обновления кода.
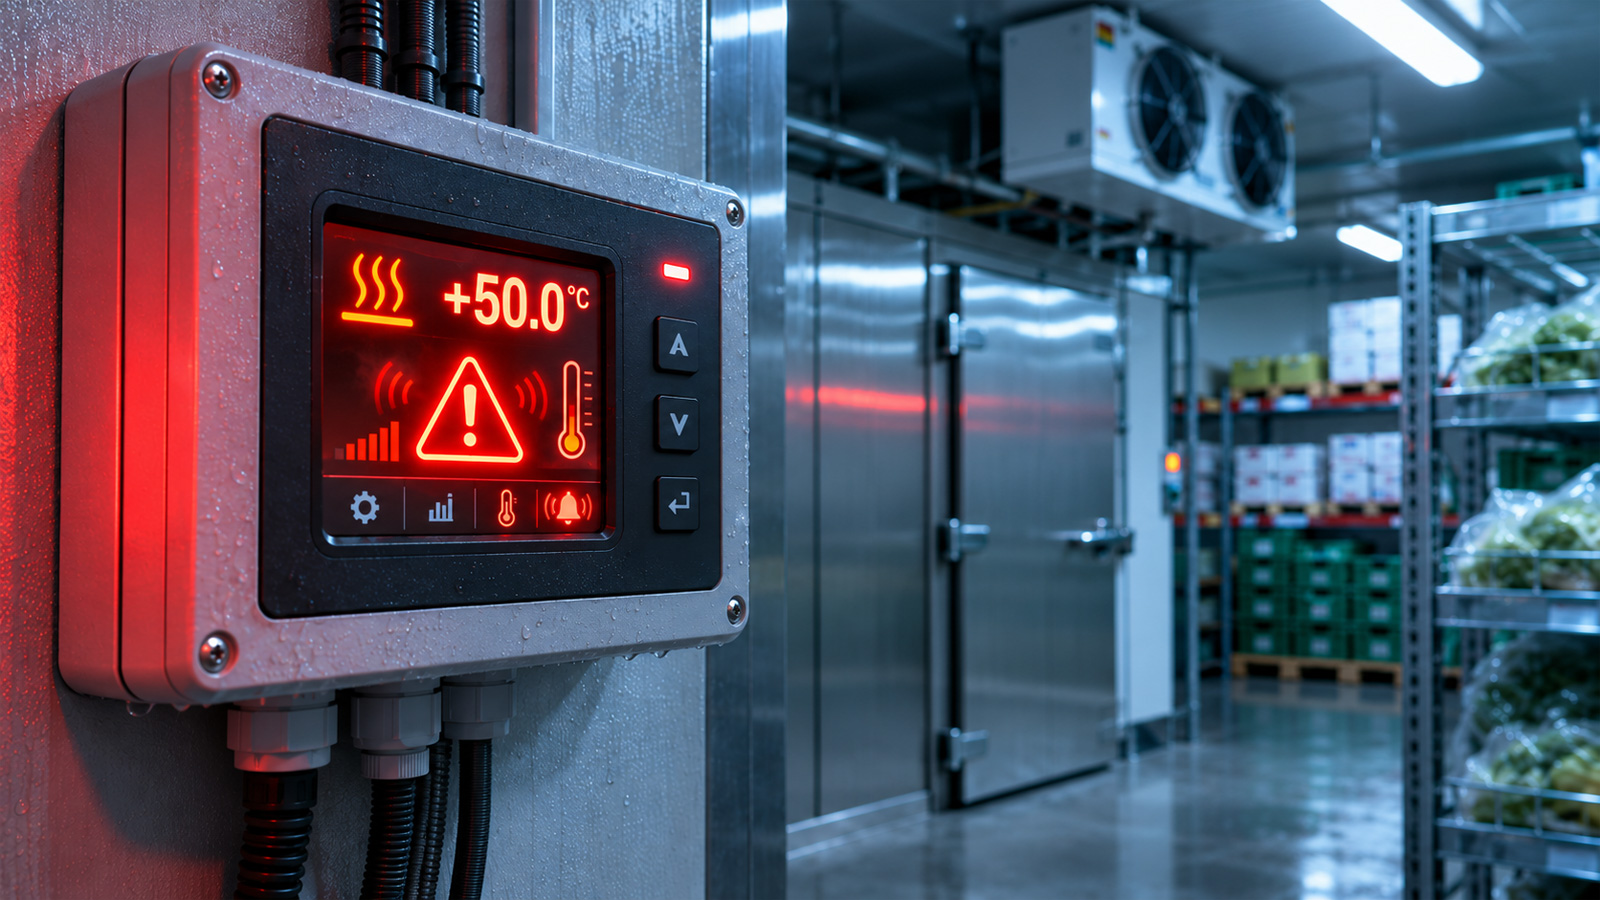
FBI и CISA совместно с другими ведомствами предупредили об активных кибератаках на промышленные системы холодильной цепи и мониторинга температуры. Злоумышленники эксплуатируют уязвимости в электронных контроллерах и системах управления коммерческим холодильным оборудованием, что может привести к порче продуктов, повреждению оборудования и пожарам. Агенты рекомендуют операторам критической инфраструктуры обеспечить защиту уязвимых контроллеров.

Обнаружена десятилетняя уязвимость sshhole в OpenSSH, позволяющая злоумышленникам получать доступ к устройствам Alpine Linux без пароля. Эксплуатация возможна при использовании библиотеки musl и отсутствии PAM, а также при наличии учетной записи с хешем SHA256 или SHA512. Под угрозой находятся другие дистрибутивы с аналогичной конфигурацией.